Da a todos exactamente el acceso adecuado
Decide quién puede configurar el motor de IA, quién puede gastar créditos y quién tiene permiso para aprobar lo que este produce. Los permisos son multirrol y se delimitan a nivel de organizaciones, proyectos y equipos.
Acceso que escala con tu organización
A medida que más personas intervienen en tu contenido, los permisos laxos se convierten en un riesgo. TextSetu mantiene un control de acceso estricto y fácil de entender.
Multirrol por diseño
Ten varios roles a la vez, en una sola cuenta.
Ámbito de organización, proyecto y equipo
Concede acceso al nivel adecuado, desde toda la organización hasta un solo proyecto o equipo.
Invita y listo
Envía una invitación y los nuevos colaboradores se unirán con los roles adecuados en cuanto la acepten.
Un modelo de permisos, tres niveles
Roles para toda la organización, roles por proyecto y equipos que puedes asignar de una vez.
Asigna roles para toda la organización a los administradores, roles por proyecto a quienes hacen el trabajo, y agrupa a los colaboradores en equipos que puedes asignar de una vez. Cada persona ve exactamente lo que le corresponde.
- Roles de organización: propietario, administrador, editor y lector para un control en toda la organización.
- Roles del proyecto: administrador, editor, lector y aprobador, definidos por proyecto.
- Los equipos agrupan a las personas una vez y asignan todo el equipo a un proyecto.
Invitaciones, cascadas y un registro de auditoría impecable
Invita por correo; los roles de organización, proyecto y equipo se activan a la vez cuando aceptan.
Invita a usuarios nuevos o existentes por correo. Cuando aceptan, sus roles de organización, proyecto y equipo se activan a la vez. Cambia o retira el acceso cuando quieras, y cada cambio queda registrado.
- Invitaciones por correo electrónico que los usuarios nuevos y existentes aceptan antes de obtener acceso.
- Activación en cascada una sola aceptación activa los roles de organización, proyecto y equipo a la vez.
- Cambia en cualquier momento: actualiza o elimina roles, quedando registrado cada cambio.
Explorar funciones relacionadas
Flujos de trabajo de aprobación
Asigna el rol de aprobador a los revisores y controla quién aprueba los resultados de la IA.
Ver cómo funcionan las aprobacionesGlosario y control de calidad
Los glosarios también tienen el acceso restringido a las personas adecuadas.
Ver cómo funciona el glosarioAnalítica de progreso
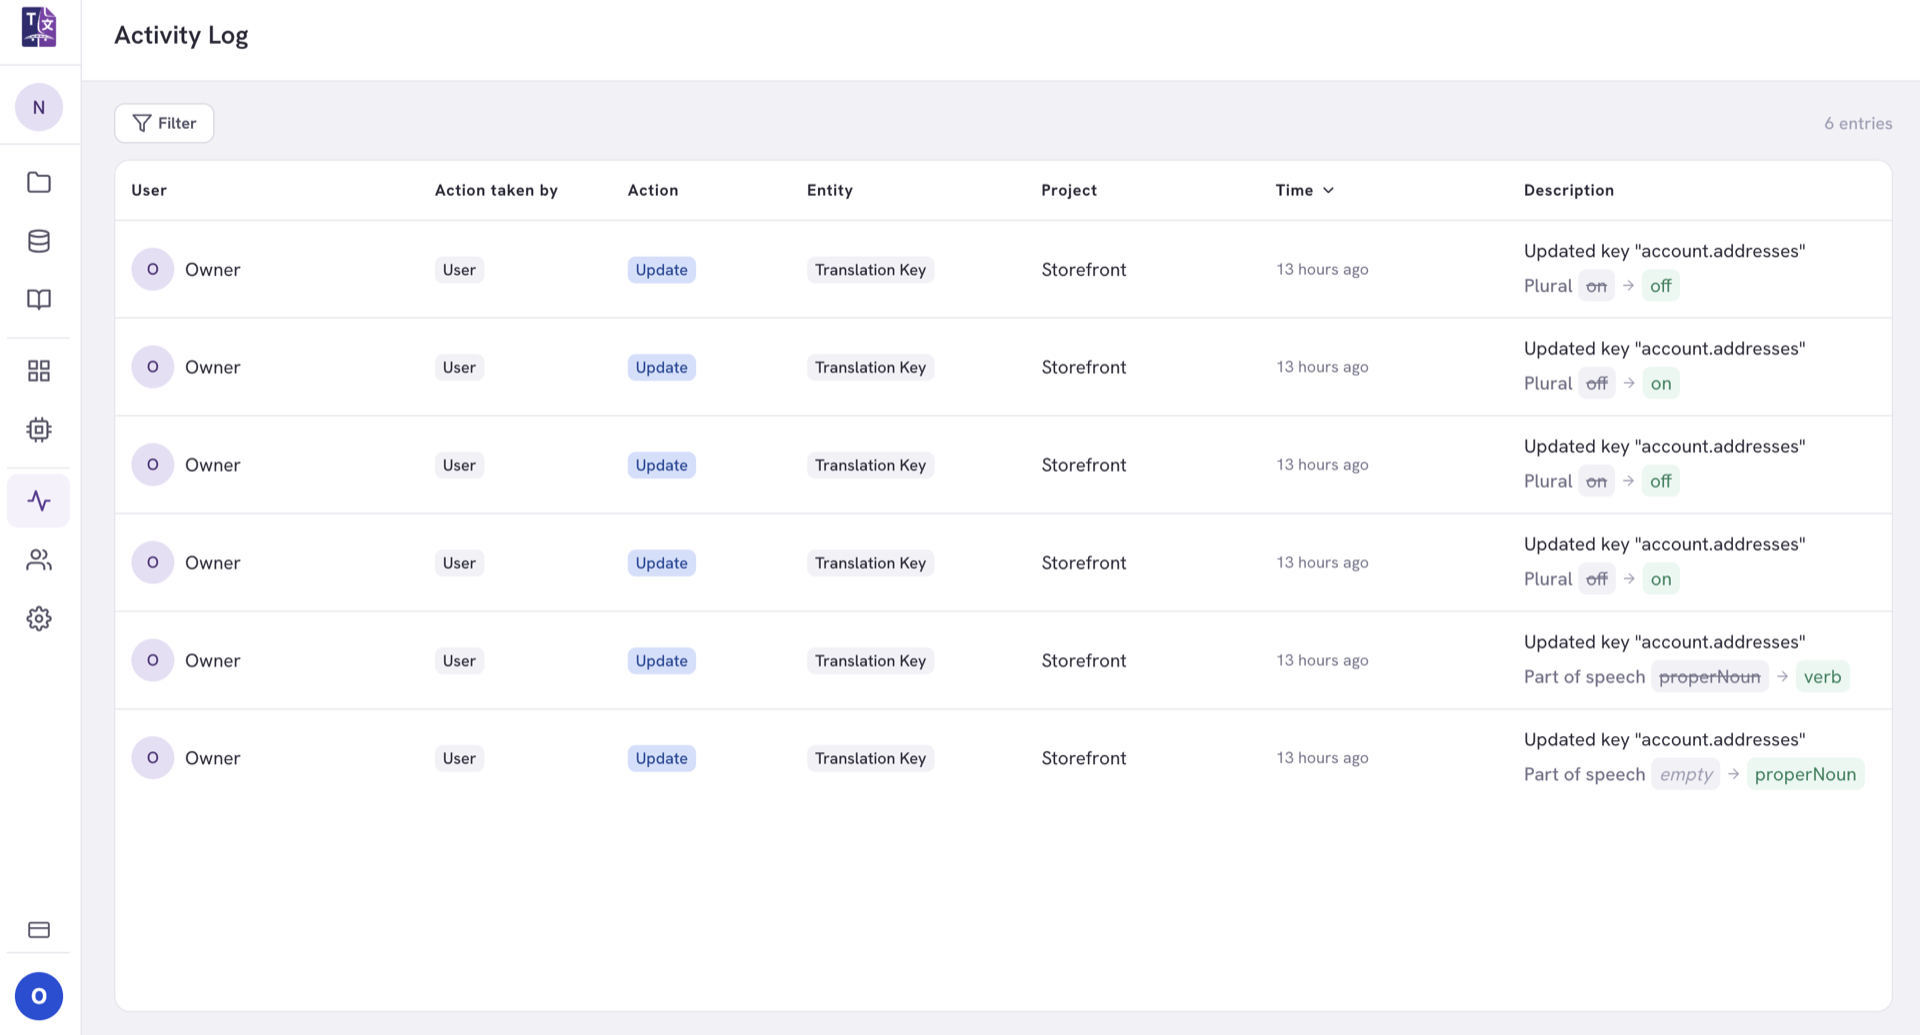
El registro de actividad registra quién hizo qué, humano o máquina.
Ver qué muestran las analíticasIncorpora a todo tu equipo
Invita a traductores, revisores y desarrolladores con el acceso adecuado en cuestión de segundos. Gratis durante el acceso anticipado.