Geben Sie jedem genau die richtigen Zugriffsrechte
Legen Sie fest, wer die KI-Engine konfigurieren, wer Guthaben verbrauchen und wer ihre Ergebnisse freigeben darf. Berechtigungen unterstützen mehrere Rollen und sind auf Organisationen, Projekte und Teams beschränkt.
Zugriff, der mit Ihrer Organisation skaliert
Je mehr Personen Ihre Inhalte bearbeiten, desto eher werden lockere Berechtigungen zum Risiko. TextSetu hält Zugriffsrechte streng geregelt und leicht nachvollziehbar.
Für mehrere Rollen konzipiert
Mehrere Rollen gleichzeitig halten, auf einem Konto.
Organisations-, Projekt- & Teambereich
Gewähren Sie Zugriff auf der passenden Ebene – von der gesamten Organisation bis hin zu einem einzelnen Projekt oder Team.
Einladen und loslegen
Senden Sie eine Einladung, und neue Mitwirkende treten im Moment der Annahme direkt mit den richtigen Rollen bei.
Ein Berechtigungsmodell, drei Stufen
Organisationsweite Rollen, projektbezogene Rollen und Teams, die Sie in einem Schritt zuweisen können.
Vergeben Sie organisationsweite Rollen für Administratoren, projektbezogene Rollen für die Menschen, die die Arbeit machen, und fassen Sie Mitarbeitende zu Teams zusammen, die Sie in einem Schritt zuweisen können. Jede Person sieht genau das, was sie sehen soll.
- Organisationsrollen Owner, Admin, Editor und Viewer für organisationsweite Kontrolle.
- Projektrollen Admin, Editor, Betrachter und Prüfer, pro Projekt festgelegt.
- Teams fassen Personen einmalig zusammen und weisen das gesamte Team einem Projekt zu.
Einladungen, Kaskaden und ein lückenloser Audit-Trail
Per E-Mail einladen; Organisations-, Projekt- und Teamrollen werden bei der Annahme gemeinsam aktiv.
Laden Sie neue oder bestehende Benutzer per E-Mail ein. Sobald sie annehmen, werden ihre Rollen für Organisation, Projekt und Team gemeinsam aktiviert. Ändern oder entziehen Sie Zugriffsrechte jederzeit – jede Änderung wird protokolliert.
- E-Mail-Einladungen, die neue und bestehende Benutzer annehmen, bevor sie Zugriff erhalten.
- Kaskadenaktivierung: Eine Annahme aktiviert Organisations-, Projekt- und Teamrollen auf einmal.
- Jederzeit änderbar: Rollen aktualisieren oder entfernen, wobei jede Änderung protokolliert wird.
Verwandte Funktionen entdecken
Freigabe-Workflows
Weisen Sie Reviewern die Genehmiger-Rolle zu und steuern Sie, wer KI-Ergebnisse freigibt.
So funktionieren FreigabenGlossar & QA
Auch Glossare sind für die richtigen Personen zugriffsbeschränkt.
So funktioniert das GlossarFortschrittsanalysen
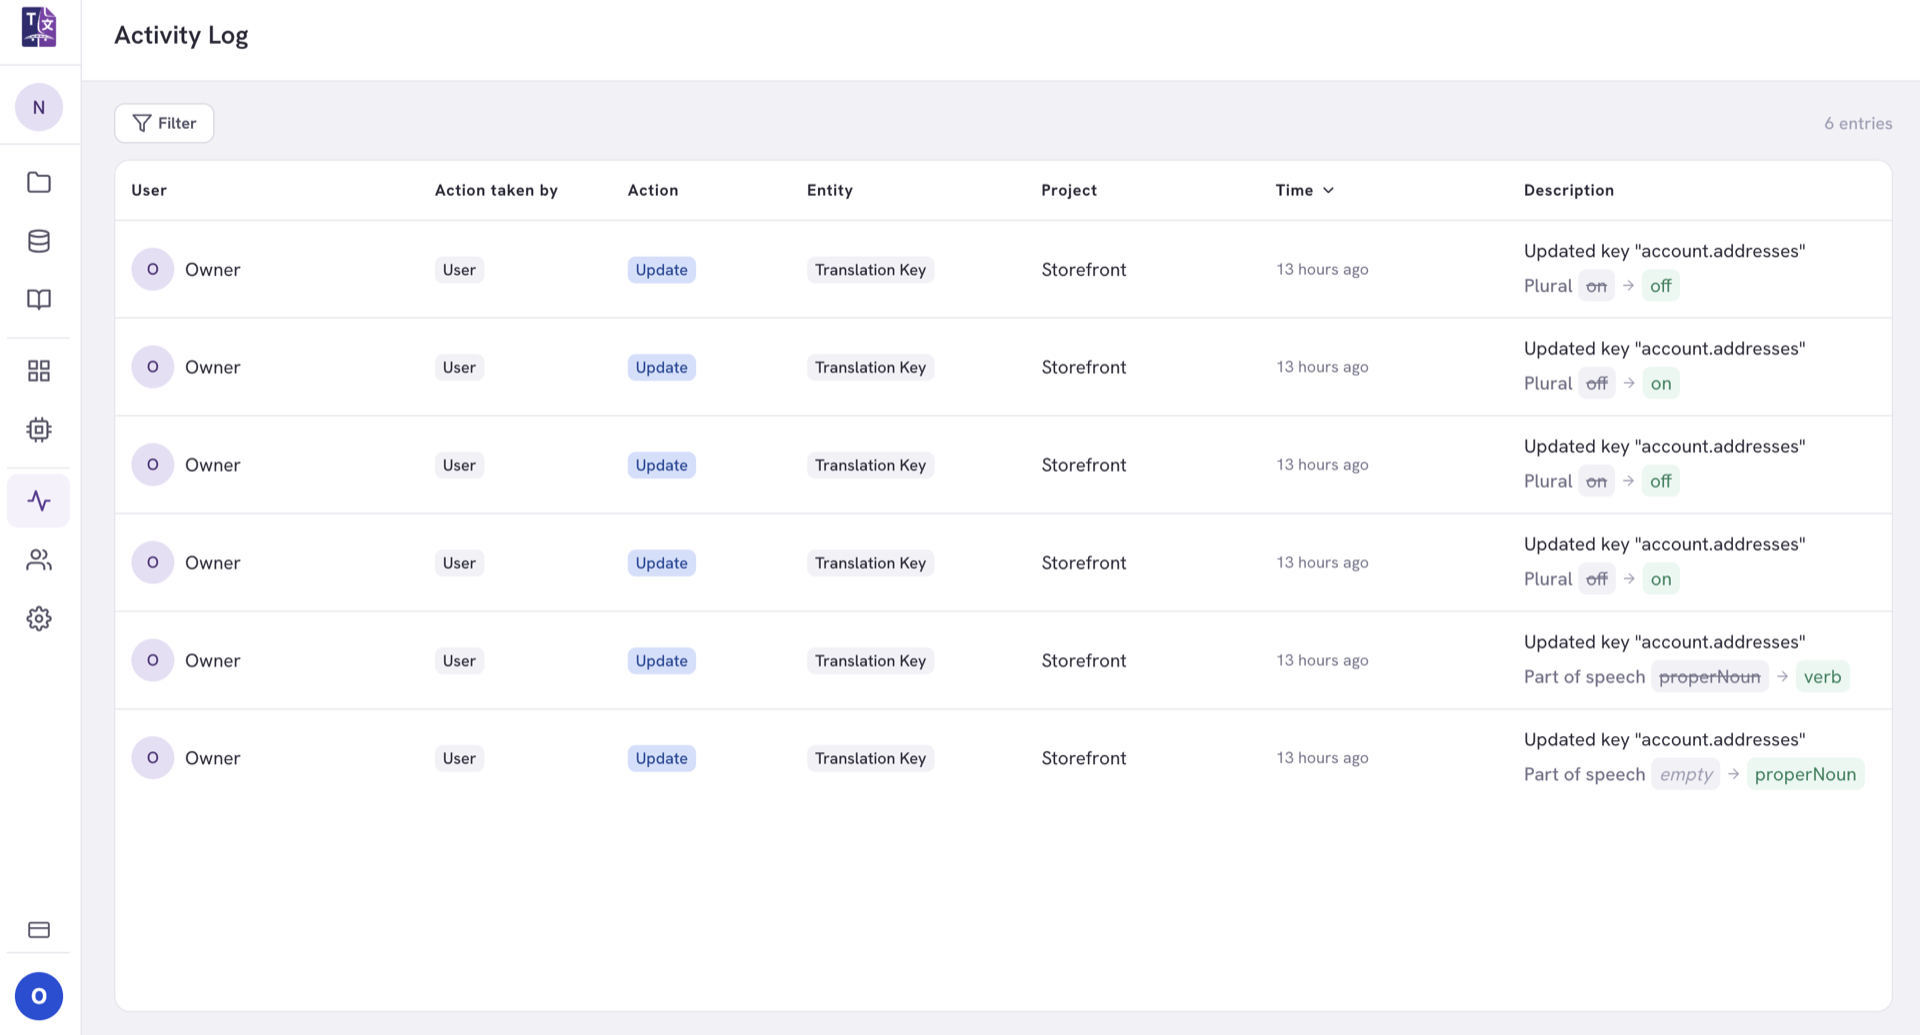
Das Aktivitätsprotokoll zeichnet auf, wer was getan hat – Mensch oder Maschine.
Sehen Sie, was die Analysen Ihnen zeigen.Holen Sie Ihr gesamtes Team an Bord
Laden Sie Übersetzer, Überprüfer und Entwickler in Sekundenschnelle mit den passenden Zugriffsrechten ein. Kostenlos während des Early Access.